Pour aller à l’essentiel :
Le logiciel pfSense est une distribution open source basée sur FreeBSD qui sert de pare-feu et routeur performant avec une interface web intuitive. Il propose des solutions VPN natives comme OpenVPN, IPsec et WireGuard, ainsi qu’une gestion multi WAN et un filtrage avancé, offrant un équilibre optimal entre robustesse et flexibilité. Les versions Community Edition et pfSense Plus diffèrent par leur modèle de support et leurs fonctionnalités professionnelles.
Les défis liés à la sécurité et au routage des réseaux exigent des outils puissants accessibles à tous. Bien que beaucoup pensent que déployer un pare-feu avancé est complexe et coûteux, l’intégration d’un logiciel comme pfSense permet de maîtriser la gestion du trafic et la configuration VPN sans matériel onéreux. Ses capacités multi WAN et sa compatibilité avec des appliances réseau variées optimisent la disponibilité et la qualité de service. Comprendre son installation et ses options facilite l’adaptation aux besoins des réseaux professionnels ou domestiques, garantissant une protection efficace et évolutive.
Définition et architecture de pfSense
Le logiciel pfSense est une distribution open source basée sur le système FreeBSD, reconnu pour sa stabilité et ses performances dans le domaine des réseaux. Conçu pour fonctionner comme un routeur et un pare-feu, il regroupe des fonctionnalités avancées facilitant la sécurisation des infrastructures réseau.
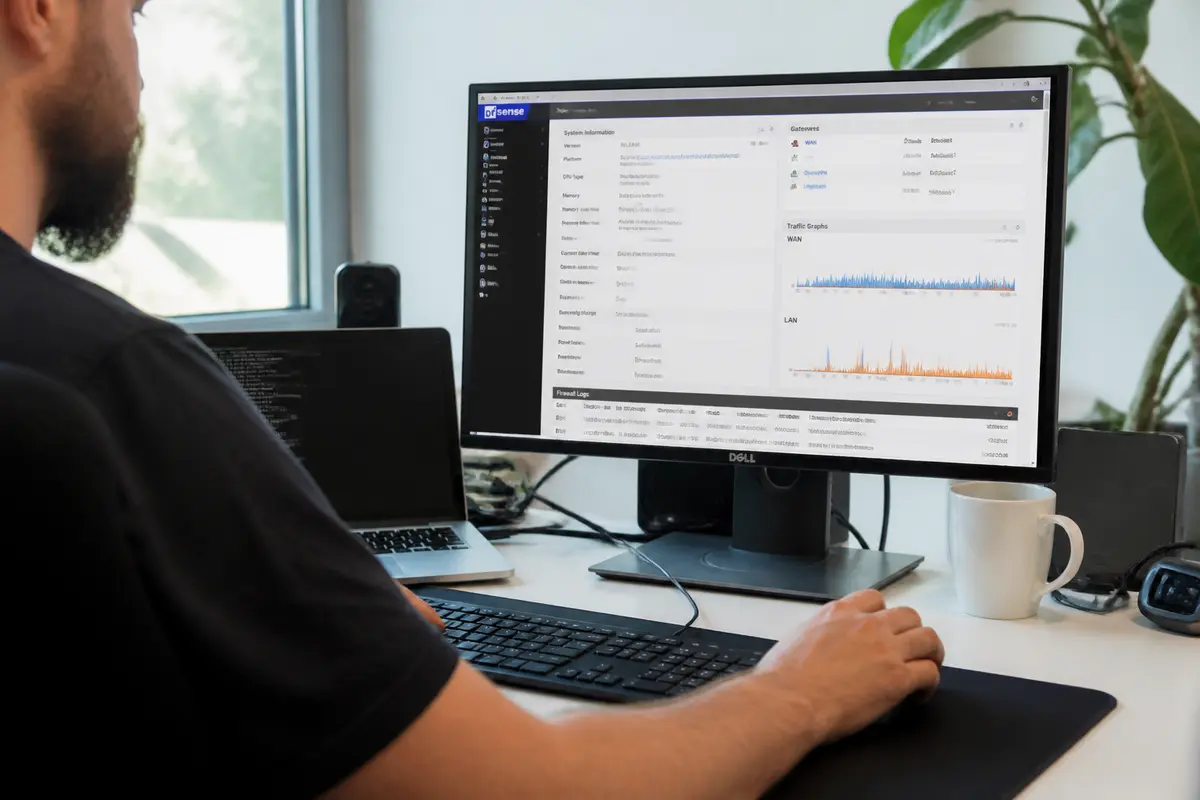
pfSense agit comme un pare-feu à états, utilisant un système de filtrage efficace nommé Packet Filter propre à FreeBSD. Son administration s’effectue via une interface web intuitive, accessible sur un navigateur. Cela permet une gestion simplifiée des règles de filtrage et de routage pour les professionnels et passionnés.
Il convient de distinguer deux versions principales de ce logiciel : la version Community Edition, totalement gratuite et soutenue par une communauté active, et pfSense Plus, qui est une offre commerciale proposant un support professionnel et des fonctions étendues.
Fonctionnalités clés du pare-feu et VPN
VPN et sécurité réseau
La distribution de firewall open source pfSense intègre nativement plusieurs solutions VPN telles que OpenVPN, IPsec et WireGuard, adaptées à divers besoins en sécurité et connectivité. Ces options assurent des connexions sécurisées entre sites distants ou pour des accès à distance.
WireGuard, plus récent, se distingue par son efficacité et sa rapidité. Pour maximiser ses performances dans pfSense, il faut configurer soigneusement les clés cryptographiques et optimiser les paramètres réseau afin de réduire la charge processeur tout en assurant un chiffrement robuste.
Au-delà des VPN, pfSense offre des fonctionnalités de sécurité avancées comme la prévention d’intrusions, le filtrage géographique via pfBlockerNG, ainsi que des règles personnalisables permettant de bloquer ou autoriser les flux en fonction des protocoles, IP ou ports.
Gestion du trafic et QoS
Le pare-feu intègre des outils puissants pour la gestion avancée du trafic réseau. La qualité de service (QoS) permet de prioriser certains types de données, essentiels pour la VoIP ou la vidéo en streaming, assurant ainsi une expérience réseau fluide.
La capacité multi WAN offre une répartition intelligente du trafic grâce au load balancing et au basculement automatique. Cette fonction garantit la disponibilité constante du réseau même en cas de défaillance d’une connexion internet.
Modes de configuration et installation
Installation sur VirtualBox
L’installation sur un environnement virtuel tel que VirtualBox est idéale pour tester ou déployer un laboratoire personnel. Il faut créer une machine virtuelle compatible FreeBSD 64 bits, avec 1 à 2 Go de RAM et deux interfaces réseau : une configurée en NAT pour la connexion WAN et une autre sur réseau interne pour le LAN.
L’image ISO de pfSense s’installe depuis un fichier téléchargé chez Netgate. La configuration par défaut fournit une adresse IP LAN statique et un service DHCP. Cette méthode facilite l’accès à l’interface web pour l’administration ultérieure.
Déploiement sur matériel et appliance
pfSense est compatible avec une large gamme de matériel matériel x86-64, recommandant un processeur supportant l’instruction AES-NI pour améliorer le chiffrement VPN, ainsi qu’au moins 2 Go de RAM et un disque de 10 Go, idéalement un SSD pour la rapidité et la durabilité.
Les cartes réseau Intel sont conseillées pour leur fiabilité et leur compatibilité optimale avec les fonctions VLAN et les pilotes FreeBSD. Depuis la sortie des versions 2.8 et 2.9, la gestion des drivers réseau a été modifiée ainsi que l’usage du système de fichiers ZFS, ce qui impacte le choix du matériel notamment pour la redondance et la performance.
Précision de la rédaction. « Configurer correctement les interfaces réseau et comprendre les exigences matérielles est essentiel pour garantir un fonctionnement optimal de pfSense. »
Versions et offre commerciale pfSense Plus
La distribution pfSense dispose principalement de la Community Edition gratuite et open source, destinée aux utilisateurs autonomes. Cette version propose l’ensemble des fonctionnalités clés sans frais mais avec un support communautaire uniquement.
pfSense Plus, quant à elle, est une version commerciale conçue pour les entreprises nécessitant des garanties supplémentaires. Elle inclut un support professionnel avec des contrats de service (SLA), des fonctionnalités avancées et des optimisations spécifiques.
Lors d’une utilisation intensive en entreprise, les différences en charge CPU et consommation mémoire entre ces deux versions deviennent notables. pfSense Plus optimise mieux la gestion des ressources, ce qui peut se traduire par une meilleure réactivité et stabilité dans des environnements exigeants.
Cas d’usage, communauté et retours
Applications dans les réseaux professionnels
pfSense est largement adopté pour sécuriser les réseaux d’entreprise, offrant des solutions efficaces pour le filtrage, le VPN site-à-site, la gestion multi WAN et les portails captifs. Son rapport qualité/prix remarquable contribue à son succès chez les PME et les professionnels.
Il est également utilisé pour protéger des réseaux domestiques avancés, apportant une sécurité renforcée et une gestion fine des flux réseau.
Communauté active et retours d’expérience
La communauté pfSense est très dynamique, avec des forums d’échanges, des tutoriels et une documentation officielle complète. La qualité du support communautaire est un point fort pour les utilisateurs qui veulent apprendre et résoudre des problèmes.
L’évolution depuis la première version sortie en 2004 témoigne d’un engagement constant pour garder la distribution à jour, performante et adaptée aux enjeux modernes de la sécurité réseau.
FAQ — pfSense : questions fréquentes et réponses essentielles
Quel est le rôle de pfSense ?
Le rôle de pfSense est de fournir une solution open source fonctionnant comme routeur et pare-feu à états. Il sécurise les réseaux en filtrant les paquets, en gérant le routage et en offrant des VPN, tout en étant administrable via une interface web intuitive.
Quel est l’équivalent de pfSense ?
L’équivalent de pfSense est un autre logiciel ou distribution open source permettant la gestion de pare-feu, routeur et VPN. Un exemple bien connu est OPNsense, qui partage une base similaire mais diffère sur certains aspects fonctionnels et communautaires.
Quelle est la différence entre pfSense et OPNsense ?
La différence entre pfSense et OPNsense concerne leur origine et évolutions. pfSense est basé sur FreeBSD avec Packet Filter, tandis qu’OPNsense dérive de pfSense avec une interface modernisée et un développement communautaire distinct.
Quel matériel pour pfSense ?
Le matériel pour pfSense recommande un processeur compatible x86-64 avec instruction AES-NI, au moins 2 Go de RAM et un disque rapide (SSD idéal). Les cartes réseau Intel sont préférées pour leur fiabilité et compatibilité avec FreeBSD.
Comment télécharger et installer pfSense ISO 64-bit ?
Télécharger pfSense ISO 64-bit s’effectue depuis le site officiel Netgate. L’installation se fait sur une machine compatible FreeBSD avec des configurations réseau adaptées, souvent testée via VirtualBox avant déploiement physique.
Comment fonctionne un routeur pfSense ?
Un routeur pfSense fonctionne en appliquant des règles de filtrage à états via Packet Filter, gérant plusieurs interfaces réseau. Il peut répartir le trafic entre connexions WAN multiples, prioriser certains flux (QoS) et sécuriser via VPN intégrés.
Publié par : Pascal Ravelonnet — Rédacteur spécialisé en informatique / ia
Relu, corrigé et validé par : Élodie Ravelonnet — Rédactrice en chef
Mis à jour le 9 octobre 2026

Passionné d’informatique, Pascal a accompagné des centaines de personnes dans leur découverte du numérique, des grands-parents qui découvrent leur première tablette aux adolescents qui veulent monter leur PC. Convaincu que la technologie doit être accessible à tous, il partage ses astuces et solutions testées au quotidien. Son crédo : « Il n’y a pas de question bête, seulement des réponses à trouver ensemble. »